Noodpatch voor kritiek PHP-lek 'PHP2Shell', Zwitserse instellingen al preventief offline
PHP bracht met spoed updates uit tegen het kritieke lek PHP2Shell, nadat details voortijdig uitlekten. Kanton Basel-Stadt en andere Zwitserse instellingen haalden hun websites intussen uit voorzorg offline.
De ontwikkelaars van PHP brachten op woensdag 21 oktober, meldt de PHP Group zelf, met spoed updates uit. Dat gebeurde tegen het kritieke veiligheidslek dat inmiddels de naam PHP2Shell draagt. De patches verschenen in de versies 8.5.12, 8.4.27, 8.3.36 en 8.2.35. Een volledige work-around bestaat niet. Bijwerken is voor beheerders de enige veilige optie, en wie nog een oudere versie draait, loopt risico totdat die update is geïnstalleerd.
Het lek bestaat, meldt de PHP Group, uit twee kritieke fouten. Daarmee kunnen aanvallers zonder inloggegevens op afstand schadelijke code op servers uitvoeren. De PHP Group registreerde ze zelf onder de kenmerken CVE-2026-109618 en CVE-2026-109619. De CVSS-score is 9,2 op een schaal tot 10, wat op kritiek duidt. De details kwamen begin deze week voortijdig naar buiten, nog voordat er beveiligingsupdates beschikbaar waren.
PHP vormt de basis achter een groot deel van het wereldwijde web. De taal zit onder blogs en webwinkels, maar ook onder contentsystemen zoals WordPress, Drupal, Joomla en Magento. Ongeveer 70 procent van alle websites draait op PHP. Ruim driekwart van de servers gebruikt daarvan nog een oudere, tot voor kort niet-beveiligde versie. Het beveiligingsbedrijf Huntress en de Zwitserse federale computer-noodhulpdienst meldden de kwetsbaarheid als eersten. Dat gebeurde voordat de informatie erover ongewild publiek werd. Door dat voortijdige lek kregen beheerders minder tijd om hun systemen te beveiligen dan bij een gewone, gecoördineerde bekendmaking gebruikelijk is.
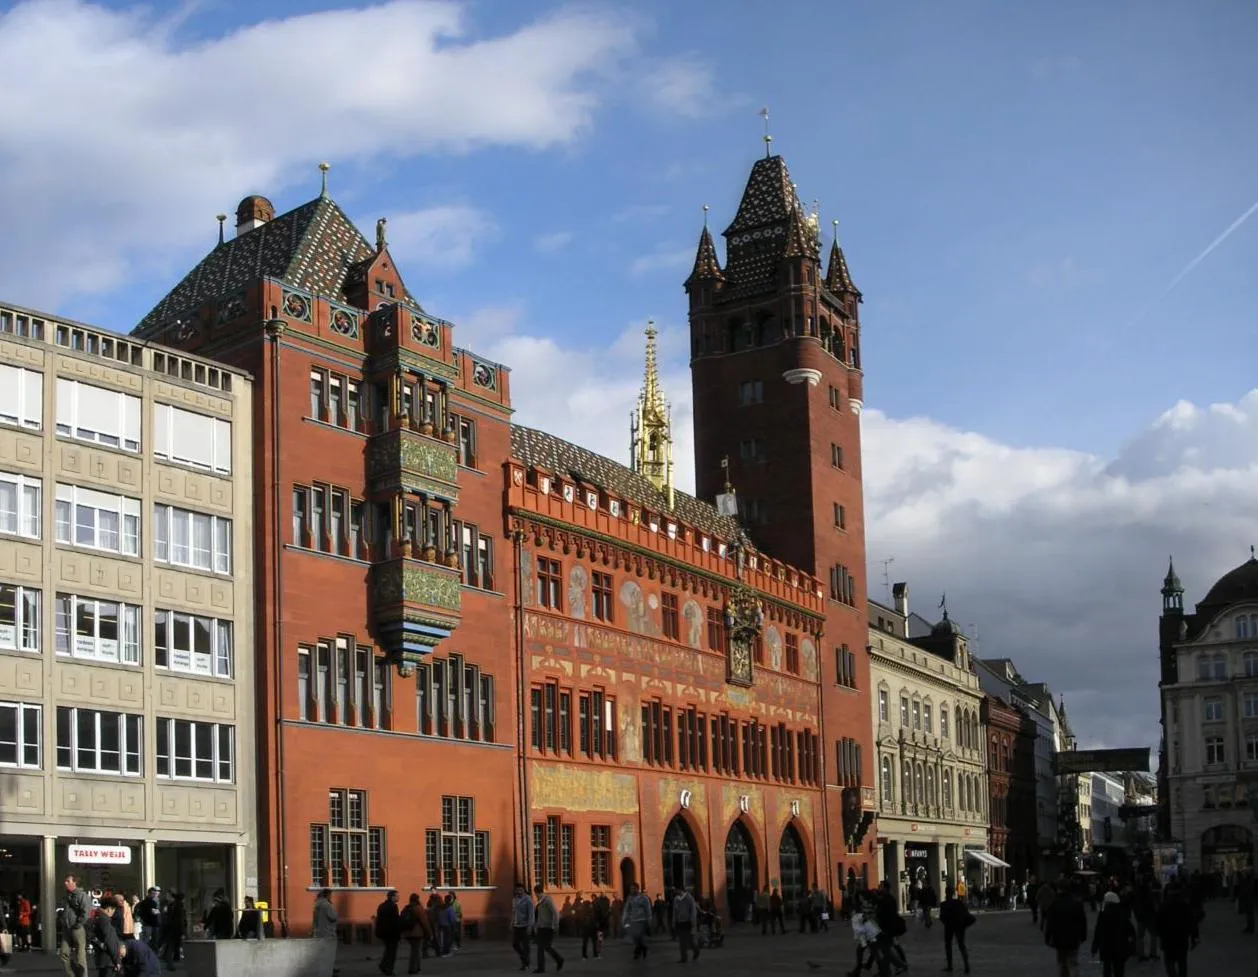
In Zwitserland schakelde het kanton Basel-Stadt zijn kantonale websites preventief uit. Dat gebeurde nog voordat er aanwijzingen waren dat de kwetsbaarheid daar daadwerkelijk was misbruikt. Meerdere andere Zwitserse hostingbedrijven en gemeenten volgden dat voorbeeld. Ook de Universiteit van Genève haalde uit voorzorg websites offline. Dat deden ook de EPFL, de vacaturesite jobs.ch, Wikipedia en de Nederlandse brandweer.
Internetbedrijf Cloudflare nam beschermende maatregelen. Het bedrijf meldde de eerste pogingen van aanvallers om het lek te misbruiken. Tot nu toe zijn geen bevestigde geslaagde inbraken via het lek bekendgemaakt. Deskundigen houden er wel rekening mee dat geautomatiseerde aanvallen binnen enkele dagen kunnen volgen.
Bronnen
- Cybersicherheit - Gravierende PHP-Sicherheitslücke bedroht Millionen Webseiten — SRF,
- «PHP2Shell»: Gefährliche Sicherheitslücke bedroht das halbe Internet — watson,
- Gravierende Sicherheitslücke bedroht weltweit Webseiten — cash.ch,
- Security advisory: Critical remote code execution vulnerabilities, update now — The PHP Group (php.net),
Methodiek
Dit artikel is door een AI-systeem geschreven op basis van feiten uit nieuwsmedia in Zwitserland en openbare bronnen, met de bron bij elk feit, en gecontroleerd volgens onze methodologie. De auteursnaam is een redactioneel pseudoniem. Fouten? Meld ze via de contactpagina.
2/7 feiten bevestigd door een openbare bron · 5 gemeld door nieuwsmedia · betrouwbaarheid 80%
Beeld: Gryffindor · Wikimedia Commons · Public domain
- De ontwikkelaars van PHP brachten op woensdag 21 oktober 2026 met spoed updates uit voor de getroffen versies van de taal om de kwetsbaarheid te dichten. Volgens de PHP Group zelf verschenen de patches in PHP 8.5.12, 8.4.27, 8.3.36 en 8.2.35; er bestaat geen volledige work-around, bijwerken is de enige veilige optie. Beheerders van websites en servers die nog een oudere, ongepatchte versie gebruiken, lopen risico totdat zij deze update hebben geïnstalleerd. The PHP Group (php.net beveiligingsadvies) · gecontroleerd
- Begin deze week kwamen details naar buiten over twee kritieke fouten in de programmeertaal PHP, bijgenaamd PHP2Shell, waardoor aanvallers zonder inloggegevens op afstand schadelijke code op servers kunnen uitvoeren. De details lekten voortijdig naar buiten, nog voordat er beveiligingsupdates beschikbaar waren. De PHP Group bevestigt zelf dat de twee kwetsbaarheden zijn geregistreerd onder de kenmerken CVE-2026-109618 en CVE-2026-109619, met een CVSS-score van 9,2 (kritiek). The PHP Group (php.net beveiligingsadvies) · gecontroleerd
- PHP vormt de basis achter een groot deel van het wereldwijde web, van blogs en webwinkels tot contentsystemen zoals WordPress, Drupal, Joomla en Magento, waardoor de kwetsbaarheid mogelijk miljoenen websites raakt. Volgens SRF draait ongeveer 70 procent van alle websites op PHP en gebruikt ruim driekwart van de servers nog een oudere, nog niet beveiligde versie van de taal. gemeld door nieuwsmedia: srf.ch, watson.ch · gecontroleerd
- Het beveiligingsbedrijf Huntress en de Zwitserse federale computer-noodhulpdienst behoorden tot de partijen die de kwetsbaarheid signaleerden, voordat de informatie erover ongewild publiek werd. Door het voortijdige lek kregen beheerders minder tijd om hun systemen te beveiligen dan bij een gewone, gecoördineerde bekendmaking gebruikelijk is. gemeld door nieuwsmedia: srf.ch, cash.ch · gecontroleerd
- Het Zwitserse kanton Basel-Stadt schakelde als voorzorgsmaatregel zijn kantonale websites preventief uit, nog voordat er aanwijzingen waren dat de kwetsbaarheid daar daadwerkelijk was misbruikt. Meerdere andere Zwitserse hostingbedrijven en gemeenten volgden dat voorbeeld. gemeld door nieuwsmedia: srf.ch, watson.ch · gecontroleerd
- Ook de Universiteit van Genève haalde uit voorzorg websites offline. Volgens watson.ch zetten onder meer de EPFL, de vacaturesite jobs.ch, Wikipedia en de Nederlandse brandweer vergelijkbare preventieve stappen. gemeld door nieuwsmedia: srf.ch, watson.ch · gecontroleerd
- Internetbedrijf Cloudflare nam beschermende maatregelen tegen de kwetsbaarheid en meldde de eerste pogingen van aanvallers om misbruik te maken van het lek. Tot nu toe zijn geen bevestigde geslaagde inbraken via het lek bekendgemaakt, maar deskundigen houden er rekening mee dat geautomatiseerde aanvallen binnen enkele dagen kunnen volgen. gemeld door nieuwsmedia: srf.ch, watson.ch · gecontroleerd
Vaker Zwitserland Vandaag in Google? Kies ons als voorkeursbron